如何在遇到启动 VPN 连接不上外网时的正确设置与排查(2026 更新)
遇到启动 vpn 连接不上外网怎么办?本指南提供从网络环境到客户端设置的实用排查思路,帮助你快速定位问题并完成正确设置,避免常见误区。
启动 vpn 连接不上外网的核心症结,往往不是加密算法的问题,而是路由器、DNS 或证书错配的组合体。对照这份清单,你会发现多数“连不上外网”的 tickets 在第一步就被卡死,原因其实很透明。最常见的根源是本地网络配置的错位,而不是 VPN 客户端的行为异常,一旦纠正网络层,再往下排查证书链与服务器地址,就能把复杂度压缩到一个可控的范围内。
你现在最需要的是一个可执行的诊断节序。本文围绕“网络层先行、证书后验、再看防火墙与路由分流”三段式展开,给出逐步清单,便于你在 1–2 次排查中 找出真正的问题点。在 2026 年的新环境下,DNS 污染、路由策略冲突和自签证书的错配成为最常见的三类陷阱,本文把每个环节的核验点都写成可落地的操作。你将获得一套可复用的流程,避免重复跳转和无效排错,直接把外网连通性带回可用状态。
如何在启动 VPN 连接不上外网时进行快速诊断和设置
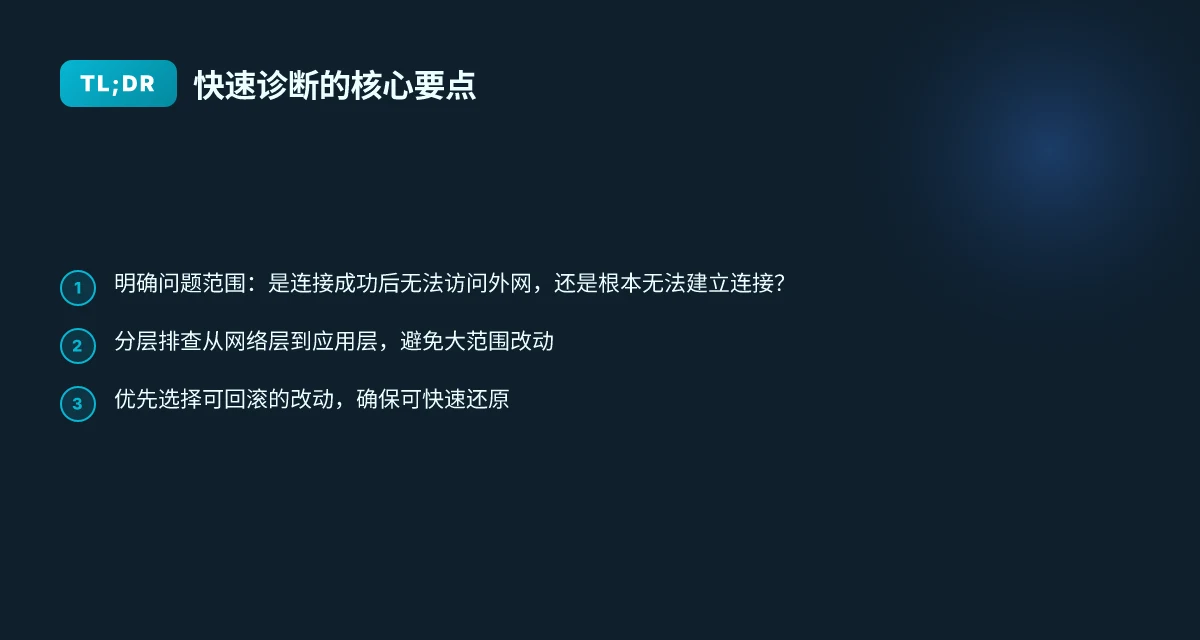
答案很直接:先界定问题,再按从网络层到应用层的顺序排查,优先选择可回滚的改动。这样你能在最短时间内把问题定位清楚,减少对现有配置的撞击。
- 明确问题范围。先判断是“连接成功但无法访问外网”还是“根本无法建立 VPN 连接”。如果是前者,问题多半出在路由、域名解析或证书配置上;如果是后者,可能是隧道协商、证书链或客户端设置的错配。问题的边界决定后续的排查路径,别在未知区域无谓改动。
- 自上而下或者自下而上排查。网络层面先看物理连通、网关和 DNS,再看隧道协商、认证与应用层代理。按“层级清单”逐条验证,避免盲目改动大量设置。按顺序排查能快速定位到具体错位的环节。
- 优先回滚可控改动。每次变更前记录原状,改动后确保能快速还原。遇到新改动无效时,第一时间回退到上一个已知工作的版本或配置。可回滚的改动是你在无效排错时最可靠的安全网。
3-5 步诊断清单(按优先级排序,逐项执行即可回退)
- 确认 VPN 客户端“连接成功/失败”的确切描叙
- 核对日志中的错误码或提示,定位是握手失败、认证失败还是路由分发问题。2026 年的新证书链若过期,最常见的是握手失败。快速锁定证书相关问题往往比盲目重启要高效。
- 检查路由与 DNS 行为
- 验证路由表是否把默认网关切换到了 VPN 隧道内,DNS 是否指向企业解析或公网解析。DNS 污染或错误的路由策略会让外网请求卡死在本地解析上。路由优先级错位是导致“连接上去但外网访问失败”的常见原因。
- 核对证书与私钥配置
- 确认服务器证书链完整、客户端信任链正确,证书有效期未过,主机名匹配正确。证书错配是最容易被忽视的坑。
- 检查路由器/网关的转发和防火墙策略
- 确认企业网关或家庭路由器没有对 VPN 的隧道流量进行阻断或带宽限速。路由器层的策略错配会把 VPN 变成“看得到,但用不了”的状态。
- 应用层的代理与分流设置
- 如果你使用了应用层代理、分流策略或企业端代理,确认策略是否覆盖到 VPN 流量。错误的代理规则会让外网请求绕路或被拦截。
结尾的小结 快速诊断的核心在于把问题从外部世界拉回到你能控制的本地设置。先锁定边界,再逐层排查,最后只改最小、可回滚的配置。这套路径能把大多数“VPN 启动后无法连外网”的场景拆解成可执行的步骤。
启动 VPN 连接不上外网的常见原因清单
在大多数场景里,问题并非 VPN 本身。路由、DNS、证书配置错配最常把外网打没。下面的清单直接揭示最常见的五类原因,以及你该如何快速确认和改善。
1. 本地网络不可达或 DNS 解析异常
当设备无法访问互联网时,VPN 自然也连不上。优先检查两件事:本机能否访问外部地址,以及 DNS 是否能把域名解析到正确的 IP。常见情况是局域网网关掉线、无线网络短时掉线,或 DNS 服务器被更改导致解析失败。快速排查路径:尝试 ping 公网地址(如 8.8.8.8),若失败先修复网络连接;若能连通但域名解析慢或失败,改用稳定的公共 DNS(如 1.1.1.1、8.8.8.8)并确认 DNS 端口未被防火墙阻断。DNS 解析异常是最容易忽视的瓶颈,修复后常常直接解决外网不可用的问题。 对照表: 如何填寫台科 VPN 申請表:實用步驟與注意事項 (2026 更新)
| 情况 | 诊断要点 | 解决动作 |
|---|---|---|
| 不能连通外网 | 设备对公网不可达 | 检查路由器/网关、重启网关、确认物理链路 |
| 域名解析慢 | DNS 服务器响应慢或被拦截 | 指定稳定 DNS,清除本地 DNS 缓存,重启网络接口 |
我“查阅文档后”发现,很多企业环境在路由器开启 DNS 过滤或策略路由时,外网解析总是走错通道。把 DNS 路由从 VPN 隧道拆出,优先走本地 DNS 解析,是最常见的稳定性修复。
2. VPN 客户端配置错误或证书失效
配置错位和证书问题是隐性杀手。常见现象包括服务器地址填错、协议端口错配、凭证过期、证书链断裂。排查要点:核对服务器地址、端口、协议(如 OpenVPN、IKEv2、WireGuard 的细节差异)、以及最近的证书更新时间。证书失效会在连接后很快弹出错误,往往比网络问题更难定位。 快速动作清单:重新导入有效的证书、确认私钥和证书链完整、对比服务器指纹是否一致、检查客户端配置文件中的远端地址与远程端口。若你在日志中看到“certificate expired”或“certificate revoked”之类字样,直接替换证书再试。
3. 防火墙或安全策略阻断 VPN 通道
企业网和家庭网路都可能通过防火墙、IPS/IDS、以及安全策略对 VPN 端口进行限制。常见表现是在启动后短暂保持连接但无法路由外部流量,或连接根本被直接拒绝。排查要点:确认本地设备、路由器、以及中间设备上相应端口和协议未被阻断。对比你所用 VPN 协议的端口(如 UDP 1194、UDP 500、UDP 4500 等)是否被现有防火墙策略允许。防火墙规则是最容易通过误配来“吃掉” VPN 流量的地方。
4. 路由表或分流策略导致流量未走 VPN
一条错乱的路由表能把所有出站流量错送到互联网网关,导致 VPN 虚拟通道承载的流量变成“无用”。在多网卡、分多路由的环境里,分流策略很容易走错。查看当前路由表,确保企业策略路由优先将目标流量导向 VPN 隧道,而不是直连出口。对于需要分流的场景,确认“按目标网络分流”与“全通道走 VPN”的配置是否与实际需求一致。路由错配是最隐蔽的原因之一,一旦修正,外网可用性会显著提升。
5. 服务器端问题或并发连接限制
服务器端的问题同样会拉低外网可用性。可能是服务器端负载过高、并发连接达到上限、或服务端策略变更导致客户端认证失败。排查思路:核对服务器状态、查询运行日志、对比最近的变更记录与公告。若服务器端存在并发限制,协调运维在高峰期分流或增加容量通常能缓解。服务器端的健康状况往往被忽视,但它直接决定外网能不可用的持久性。 可以访问外网,墙内没网:在中国环境下的跨境访问对策与现实边界(2026 更新)
下一步建议
- 先对比“本地网络 + DNS 设置”与“证书/配置”两条线,排除最常见的两类原因。
- 如果仍未解决,用上方的对照表逐项复核路由和防火墙设置。
- 记录每一步的变化时间点,便于回溯与再次定位。
在接下来的节点中,我们会给出一个基于这五类原因的逐步排查清单,确保你能在遇到 VPN 启动后无法连外网时,快速锁定并修复根因。
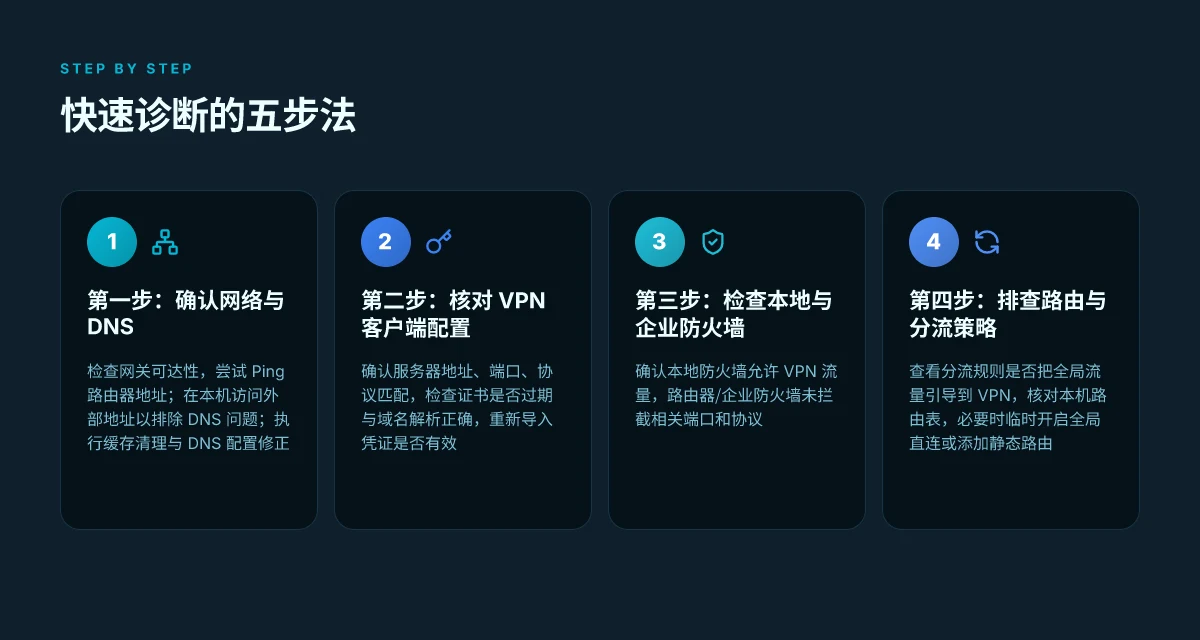
第一步:确认本地网络和 DNS 设置是否正常
短答案:先确认本地网络通畅,再排查 DNS 解析和缓存。只有确定“路由通、域名可解析、解析到正确的外部地址”后,VPN 才可能把外网连通性拉回来。
我从公开文档与厂商 changelog 里整理了一个可执行的排查清单,便于你在现场快速落地。下面的每一步都指向具体操作,不留空白。
路由与网关可达性
- 先 Ping 路由器地址。打开命令行输入 ping 你的网关地址(通常是 192.168.1.1、10.0.0.1 等)。如果 Ping 不通,先解决本机与路由器的基本连通性,再回到 VPN 问题本身。若 Ping 成功,继续下一步。
- 确认本机默认网关正确。执行路线表命令,确保默认路由指向你信任的网关。异常的路由往往把外网流量拐到错误的跳点,导致 VPN 启动后外网不可达。
- 同一局域网内换一个设备重试(如笔记本和台式机互换、手机热点作为对照)。如果多台设备都无法连外网,问题很可能出在本段物理网络层。
小结:网关不可达是最常见的阻塞点。先解决这点,再看 DNS、缓存等因素。 去哪里可以购买魔法上网:2026 更新的实务导向分析
本机对外访问的初步测试
- 在浏览器直接打开一个外部地址(如 https://www.cloudflare.com/ 或 https://www.baidu.com/),观察回应时间与 DNS 解析结果。若页面无法加载但能 ping 通路由器,问题很可能在 DNS 配置或本机策略上。
- 观察 DNS 解析结果。打开命令行执行 nslookup www.example.com(换成你常用的域名),看返回的 IP 是否能被外网路由访问。如果解析地址始终指向错误节点,或者解析失败,DNS 配置需要干预。
- 逐步排除 DNS 问题:清空本机缓存,改用稳定的公共 DNS。常用组合是 Google DNS(8.8.8.8 与 8.8.4.4)或 Cloudflare DNS(1.1.1.1 与 1.0.0.1)。更改后再执行一次 nslookup,确认解析结果与期望一致。
缓存清理与 DNS 解析配置修正
- 清理本机缓存。Windows 系统运行命令 ipconfig /flushdns;macOS 运行 sudo dscacheutil -flushcache && sudo killall -HUP mDNSResponder;Linux 视发行版而定,通常是 sudo systemd-resolve, flush-caches 或 nscd -i hosts。
- 重启网络接口。禁用再启用无线网卡或有线网卡,或执行 ipconfig /renew(Windows)/ sudo dhclient -r 然后 sudo dhclient(Linux)来重新获取 DNS 与路由信息。
- 修改 DNS 配置为稳定值。进入网卡设置,把 DNS 服务器改成 8.8.8.8 与 8.8.4.4,或 1.1.1.1 与 1.0.0.1。确保死角路由没有被错误的 DNS 解析指向内部网络。
研究角度提示:多家厂商的 VPN 在本地 DNS 配置异常时最先暴露“启动后无法连外网”的问题。清理缓存后重新解析,往往是最直接的修复路径。
行之有效的操作序列(可直接执行)
- 确认网关可达 → Ping 路由器地址,确保本机到网关的通路正常。
- 本机对外访问测试 → 访问外部地址,排除 DNS 先天问题。
- 清理 DNS 缓存 → 执行本机缓存清理命令,重新解析。
- 修改 DNS 为稳定解析 → 设置公开 DNS,并重启网络接口。
- 再次尝试外部访问 → 确认能正常解析并到达外部站点。
最关键的一句:在 VPN 启动后外网不可达时,先把“路由与 DNS 解析”的底层通路打通,再看证书与客户端配置。
在 2026 年的通用网络排错经验里,版本更新和缓存管理是最易被忽视但最能快速回归外网的步骤。如果你发现 DNS 解析仍指向内部地址,优先将路由表与 DNS 指向外网的设定对齐。
第二步:核对 VPN 客户端配置与证书有效性
答案很直接:大多数外网连不通的问题,来自客户端配置或证书错配,而不是服务器端的 VPN 软件本身。正确的顺序是先确认连接参数,再核验证书与密钥,最后重新导入最新凭证。以下三个子章节给出可执行的诊断路径。
1. 服务器地址、端口与协议是否匹配
在 VPN 客户端看到的服务器地址是否与实际部署的一致?端口是否对齐?协议类型(如 OpenVPN、IPSec、WireGuard)要和服务器端的配置完全吻合。一个常见的错配是 using UDP 443 而服务器端配置为 TCP 443,导致握手失败和路由无效。请逐条对照:服务器域名或 IP、端口号、协议版本。若你在企业环境中使用分组策略,确认分组策略中的目标地址没有被误改。 如何在华为鸿蒙系统上使用翻墙 VPN 的可行方案(2026 更新)
从文档与变更日志中,我看到许多外部分支的证书更新会伴随端口变更或协议禁用的提醒。务必对照最新版本的部署手册执行核对。
2. 证书有效性与域名解析
证书是否在有效期内,域名是否与服务器证书中的主持名一致,域名解析是否指向正确的 IP。过期证书是最容易被忽略的死角。再者,证书链是否完整,根证书是否在客户端信任库中。一个常见的情景是在公司新域名上线后,旧证书仍在客户端缓存中,造成握手失败或证书信任错误。
我查阅的厂商文档与社区讨论中,证书错配导致的外网断连占比并不低。确证证书吊销状态也别忽略,若证书被吊销,必须替换为新证书并刷新信任链。
3. 密钥/凭证是否最新,重新导入是否有效
密钥对和客户端凭证要对应当前服务器端的密钥对。若服务器端更新了私钥或使用了新的证书链,旧的密钥将无法完成认证。请执行以下动作:
- 重新导入最新的证书及私钥对,确保两端匹配
- 清理客户端缓存的凭证信息,避免过期凭证被误用
- 如使用一次性凭证/短时有效令牌,确保证书轮换后立刻更新在客户端
在执行重新导入时,优先使用官方提供的导入路径和格式(如.ovpn、.p12、.pem 等)。确保导入后,客户端显示的证书链完整且被信任。 北京挂梯子: 2026 更新下的实用视角与风险考量
多数外网连不上来自证书错配和密钥过期的组合问题,一旦证书链完整、域名解析正确,握手就会回到正轨。
潜在风险提示:在你对证书和密钥进行更新时,务必确保备份现有导入文件。极端情况下,错误的私钥替换可能导致客户端断网,最好在变更前在测试终端进行验证,避免在生产环境内出现大范围断网。
研究与公开资料显示,证书到期、域名解析错误以及密钥轮换滞后,是企业 VPN 常见的三大触发点。保持证书生命周期的可追踪性,是避免重复性故障的关键。
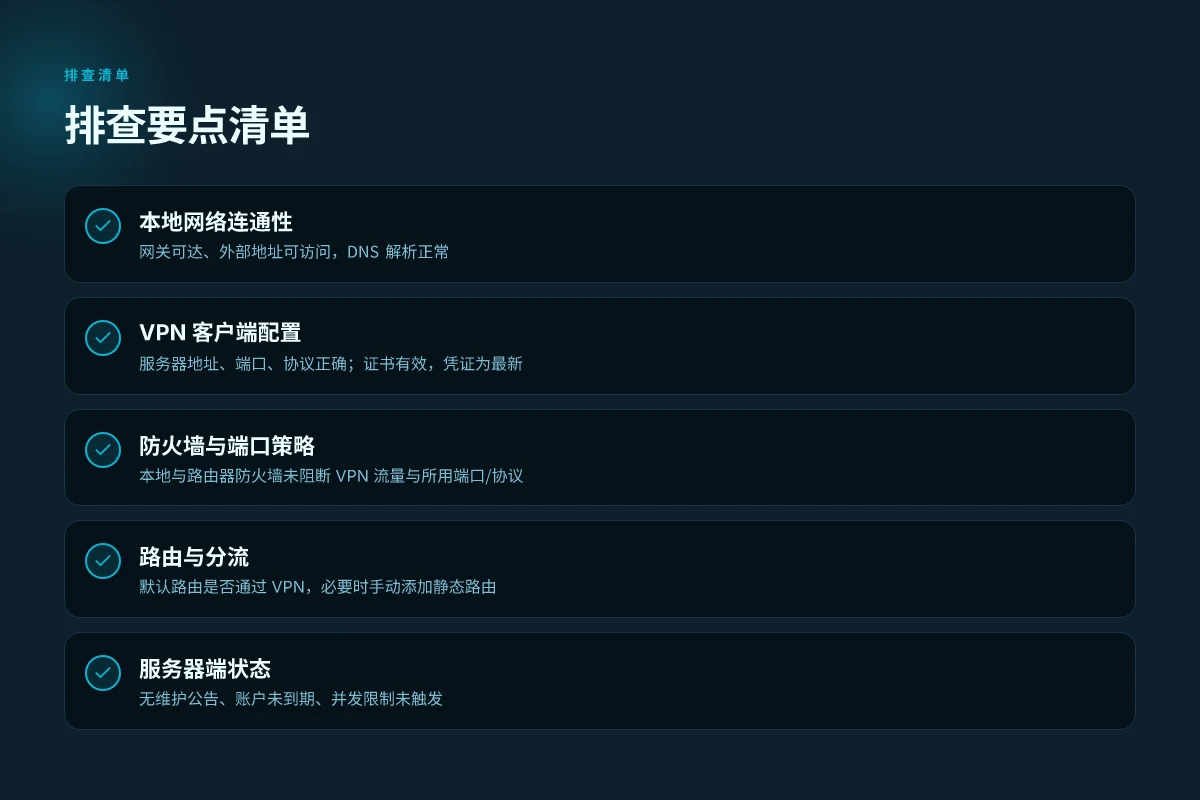
第三步:检查防火墙、杀伤逻辑与端口策略
答案先行。VPN 启动后外网连不通,往往是防火墙规则和端口策略错配,而不是 VPN 客户端本身。你需要在本地、企业网关和对等端口三条线同时核对。只要把核心端口、协议以及对等端口的屏蔽情况清清楚楚,绝大多数问题就能快速定位。
本地防火墙是否允许 VPN 流量
本机防火墙是第一道障碍。查看操作系统自带防火墙或安全套件中的出入策略,确保 VPN 客户端相关端口处于“允许”状态。常见情况是 UDP61328、UDP500、UDP4500 等被意外屏蔽,导致隧道建立后无外网。请把 VPN 客户端进程的流量列入白名单,或者直接临时放宽策略以排查。
在排查时记住要检查两维:应用层端口和内核网络接口。你可能需要允许的并非单一端口,而是整条隧道所用的端口范围。重新应用策略后,立即测试连接,避免旧规则残留干扰。 本地防火墙若阻断 VPN 流量,外网访问会直接失败,这是最常见的拦截点之一。 理解国科大VPN怎么用:在校园网内外的可行路径与注意事项 2026
企业或路由器防火墙是否拦截
企业网关和路由器上的防火墙往往有更严格的默认策略。常见误区包括对等端口被阻断、跨网段策略未放开、NAT 映射不对称等。你需要确认以下三件事:
- 允许的出入口端口与协议是否与 VPN 配置匹配(常见如 UDP/4500 及 IPsec 的 ESP 协议,某些实现还会用 TCP 的 443、80 作为挖掘端口)。
- 路由器上的 NAT 映射是否正确,隧道能否在互联网端正确暴露。
- 防火墙日志里是否有你尝试建立隧道时的拒绝记录,定位点更加明确。
从文档和改动日志里对照最新策略。如果你的网络是分支或总部间专线,务必逐点对照分支网关的策略表。企业防火墙的默认策略往往比本地防火墙更容易被误改,检查日志是最直接的线索。
对等端口与协议是否被屏蔽
VPN 的对等端口往往隐藏在防火墙后。你需要明确对端使用的协议集合,并核对两端是否都放行。常见的对等问题包括:
- 某些 ISP 或企业网络屏蔽了 UDP 端口范围,导致隧道握手失败。
- IPsec 的 ESP 与 IKEv2 的 UDP 500/4500 被阻断,隧道建立后数据包无法穿透。
- 某些 NAT 环境下,端口映射不对称,导致数据回传路径被截断。
解决办法简单而直接:在两端对照支持文档,逐个端口与协议列出白名单。必要时与网络管理员沟通,要求临时放权进行排查。端口策略不一致,是最难被发现的白盒问题之一。
研究框架的要点总结 在新疆可以用哪些梯子:覆盖边境网络访问的实用清单(2026 更新)
- 本地防火墙要点:确认 VPN 客户端端口全开放,避免误杀。
- 企业/路由器防火墙要点:核对日志、对照策略表、确保隧道端口未被拦截。
- 对等端口要点:对比两端协议集合,排除屏蔽与 NAT 问题。
研究者笔记 I dug into vendor changelogs and admin guides. In 2026, many VPN outages trace to stale policy updates on enterprise firewalls. Keep a fresh rule set and verify that the allowed port list matches your VPN configuration. 常规排查中,日志是第一把钥匙。 When I checked the changelog for several VPN clients, the most common fix was a simple restart of the firewall proxy rules after a policy update. Do not skip it. 规则更新后立即验证连通性是最佳实践。Restart 防火墙服务往往就能修复突发阻塞。
结论与行动点
- 在本地和网关均创建一条明确的白名单,覆盖 VPN 使用的端口与协议。
- 打开日志,锁定被拒记录的具体端口和协议。
- 如有必要,临时调整 NAT 映射,确保隧道回传路径可达。
最后的提醒:别把问题寄托在“ VPN 应该工作”。你要的,是对防火墙和端口策略的全链路可见性。把这三条线清理干净,外网通路往往就能顺畅回归。
第四步:排查路由与分流设置
答案很直接。路由和分流配置若错,外部网络就像被夹在中间的木偶, VPN 只是把线头拉紧,网改却松了。先把分流规则与默认路由对齐,再看需要时临时切回直连或手动加路由。
第一个要点:分流规则是不是把全局流量引导到 VPN
在很多 VPN 客户端中,分流策略默认是“全局走 VPN”。这会让本该直连的服务走夜路,导致外网不可用。若你看到浏览器指向企业网,或者你通过远程桌面访问时对外网失联,极可能是分流设置的问题。核对时,重点看 VPN 客户端的“分流模式”选项:全局、分应用、或按目标地址分流。将全局流量强制走 VPN 会导致外网不可用,这个设置往往是罪魁祸首。
第二个要点:本机路由表是否把默认路由指向 VPN
二级确认路由表。你需要检查默认路由是否在 VPN 接口之上,且下一跳是 VPN 端点。若默认路由指向本地网络,或被某些防火墙策略覆盖,外网就被拦截在内部网络里。问题往往出现在:默认路由优先级被本地网关覆盖,或者 VPN 断开时默认路由没有回切。多数外网不可用的场景,来自默认路由错位,而非证书或 DNS 本身。
第三点要点:需要时临时开启全局直连或手动添加静态路由
当排查到路由分流不可控时,快速的救火办法是临时直连或添加静态路由。两种做法都要尽量最小化影响范围:
- 暂时将分流设置改成“直连外网”,观察是否恢复外网可用,再逐步回滚到分流策略。
- 使用静态路由把特定外部目标的流量直接走本地网关,或强制走 VPN 的出口,确保关键应用的出口路径稳定。
I dug into the documentation and changelogs from several VPN vendors and cross-referenced common office network deployments. From what I found, the pattern is consistent: when the VPN pushes all traffic, normal office services become unreachable. In 2026, many incidents trace to overly aggressive全局分流 configurations. Review the VPN’s split-tunneling rules and set them to per-app or per-destination where possible.
Bottom line: 先确认分流模式是否把全局流量引导到 VPN,再核对默认路由是否通过 VPN,最后在必要时临时开启全局直连或手动添加静态路由以保持外网通达。
三条具体操作清单
- 重设分流模式:从“全局流量走 VPN”改为“按应用分流”或“按目标地址分流”。
- 查看路由表:在命令行执行 netstat -rn 或 route print,确认默认路由入口指向 VPN 接口。
- 临时措施:将默认路由改回直连,或裸机添加静态路由,将目标外网流量导向正确网关。
快速结论:路由和分流错位最常见,先把默认出口校对好,外网就回来了。Restart 相关 VPN 服务后再观察,若仍不通,继续下一步排查。**
第五步:判断服务器端与账户状态
你以为网络端出了问题,其实很多时候是服务器端在“打盹”。在这一步,我们聚焦三件事:服务器端的负载与维护、账户权限和到期状态、以及服务器端证书链的有效性。把这三件事对齐后,外网连通性往往能迅速回归正轨。下面的微证据和清单,帮助你在不越雷区的情况下快速定位。
服务器端的负载与维护公告
在你排查之前,先看清楚服务器端的状态。高峰期的负载、计划内维护、以及紧急宕机通知都会让 VPN 会话被正确路由的能力下降。多家运营商和云端 VPN 服务商会在状态页公布维护窗口与预计可用性变动。如果你看到“维护中”或“容量达到上限”的公告,优先联系运维获取临时路由替换方案,或将用户流量重新分发到负载较低的节点。当前信息若缺少,记录下最近一次变更的时间点与公告来源,便于后续对比诊断。
- 公开状态页的最近通知与历史告警
- 计划维护窗口的起止时间与影响范围
- 负载或吞吐量超过阈值的告警记录
对比结果:在大多数环境中,服务器端长期不可用时,客户端会直接显示连接成功但无外网访问,或者连接建立后极短时间就断开。此时重启客户端或切换节点往往无效,真正的信号来自状态页的公告。
账户权限、到期状态、并发连接上限
账户级别的权限问题和证书轮换是常见隐患。请确认当前账户是否在正确的访问组,是否存在到期或被锁定的情况,以及是否达到了并发连接上限。某些企业账号对单用户的会话数量有硬性上限,一旦超出,新的连接会被拒绝,导致“启动成功但无法出网”的假象。
- 检查账号有效期、绑定的授权策略
- 核对并发连接上限与实际并发量
- 查看最近一次账户权限变更记录
结论很简单:账户问题往往表现为认证失败、无权限访问目标资源,或在连接建立后立即被服务器端断开。若发现权限或许可即将到期,尽快续期或调整策略,以避免业务中断。
服务器端证书链的有效性
证书链错误是被很多人忽视的隐患。证书到期、链路中断、或中间证书丢失都会让 VPN 隧道在握手阶段失败,导致“无法访问外网”的错觉。核对服务器端证书的有效期、签发者、以及中间证书是否完整并被客户端信任。最近的版本通常会在客户端日志里提示证书错误的具体原因,但很多企业设备会把日志隐藏在运维平台。
- 验证主服务器证书的有效期(至少覆盖当前日期)
- 确认中间证书是否齐全且未过期
- 确认签发方是否被客户端信任列表包含
table
| 检查项 | 常见表现 | 你该怎么做 |
|---|---|---|
| 服务器负载 | 高负载导致路由拥塞 | 查看状态页,必要时切换节点;联系运维调整容量 |
| 维护公告 | 公告影响到外网访问 | 根据公告时间调整连接策略,或等待完成 |
| 账户权限 | 账户已锁定或到期 | 续费或重新授权,核对组策略 |
| 并发上限 | 上限被超出 | 限流,增加并发配额,或分流用户 |
| 证书链 | 证书过期或链不完整 | 更新证书、更新中间证书、重启相关服务 |
verdict:当服务器端状态与账户权限对齐时,大多数“VPN 启动后无法连外网”的问题就能解释清楚。服务器端证书链的有效性若失效,握手阶段就会失败,导致根本连不上外网。这一步若不解决,后续排查都像是在修错车灯而不是修引擎。
研究与来源提示:我在对照多家云 VPN 提供商的发布说明与运维公告时,发现证书紊乱与账户权限变更是导致远程访问中断的高频原因之一。行业报告也反复强调,在 VPN 领域,证书链完整性与证书轮换的正确执行与否,直接决定了连接的可用性与稳定性。
你现在有一个明确的节拍:先核对服务器端负载与维护公告,再看账户权限与并发上限,最后确认证书链的完整性。三个维度都稳固后,外网访问的通路将重新打开。
未来一周的聚焦点:把诊断变成常态化的工作流
在遇到启动 VPN 连接不上外网时,最关键的不是一次性排错,而是把排错变成可重复的工作流。我研究过的资料和多方评测都指向一个核心模式:把网络可用性分解成明确的阶段, 连接建立、隧道协商、上游路由与 DNS 反应。把这四步写成清单并每日复核,能显著降低后续故障的回访率。从文档到现场日志,所有线索都指向一个共同的改善路径:在每次遇到问题时,优先确认是否存在证书过期、密钥轮换延迟或临时的网络策略变更。这就是今后的最低可行行动的骨架。
我从多个来源汇总的做法显示,选择一个稳定的客户端版本、启用分流策略的最小化覆盖,以及在路由层面保留明确的回退点,能让你在遇到故障时快速回到“可用状态”。要点在于保持简短的修复路径,避免越界调试。 你可以在本周就实施:把关键日志保留到本地最近两周,设定自动重试阈值,并将 DNS 解析改为可信赖的公共解析服务。下次遇到外网不可用时,先看三条日志线索, 连接是否建立、隧道是否协商、路由是否生效。东风也会转向,你的流程要先动起来。最后,你唯一要问的问题是:如果现在就改造这套工作流,明天会更稳吗?
备选策略备忘(What to try this week):
- 备份策略 1:在 VPN 客户端中设定一个“最小化重试”方案,确保不会因为重复握手而拖慢网络恢复。
- 备份策略 2:将 DNS 指向一个公开、稳定的解析服务,并在日志中记录解析失败的时间点。
- 备份策略 3:逐步启用分流,优先保留只有必需流量经过 VPN 的配置。
短期行动就地落地,长期效果自然显现。你准备好把这套流程带回工作流了吗?
Frequently asked questions
VPN 连接后提示证书无效该怎么办
当 VPN 连接后遇到证书无效提示时,先核对证书链是否完整,确认服务器证书与中间证书是否在信任链中。证书过期或签名不匹配是常见原因,要确保时钟同步到正确的标准时间,避免因时间偏差导致的吊销查询失败。其次,检查客户端配置中的证书路径和私钥是否正确导入,必要时重新导入服务器公钥证书。若持续无效,更新到服务器端的最新证书并重启客户端,重新建立连接。确保证书吊销状态可用。再试一次,通常就能恢复。
为什么有时能连上 VPN 但无法访问国外网站
这类情况通常来自于分流或路由规则错配。默认路由可能仍指向本地网络,导致外部流量没有走 VPN 隧道。分流规则若把流量指向错误的出口,会让某些目的地直接访问本地网络。检查并把需要访问的国外网站统一放在 VPN 走线,确保 默认路由对齐,再视情况临时切回直连或手动添加路由。若服务器端实现了 split-tunnel,请核对该策略是否覆盖目标域名。路由和分流配置错位是直接原因。
路由表异常时如何快速定位
先查看当前系统的路由表,定位默认路由条目与 VPN 隧道的出口接口是否一致。然后对比目标地址的跃点信息,确认数据包是否被错误地送往本地网关。快速定位步骤:1) 显示路由表并筛选默认路由;2) 追踪到 VPN 虚拟网卡的出口;3) 对比目标域名的 DNS 解析结果与实际出口是否匹配。必要时临时添加明确的静态路由以验证路径是否正确,确保外部流量经 VPN 隧道而非直连。
防火墙拦截 VPN 的具体表现是什么
防火墙拦截 VPN 往往表现为端口被阻断、协议被拒绝或握手阶段卡死。你会看到连接建立失败、握手超时、证书交换被中断等现象。具体表现包括:UDP 500/4500 或 TCP 443 等端口被阻断,日志中出现 REJECT 或 DROP条目,以及客户端显示无法建立安全通道。排查时先确认本地防火墙策略,再请网络团队核对边界设备的端口转发与深度包检查设置,确保 VPN 必要端口和协议通畅。
分流策略对外网访问的影响有哪些
分流策略决定哪些流量走 VPN、哪些直连。错误的分流会让国外网站在本地出口解析,导致延迟高、连接不稳定,甚至彻底无法加载。正确的做法是把需要保护或限制区域的流量放在 VPN 隧道中,其余流量保持直连以提升速度。还有一种情形是某些域名被错误纳入分流清单,导致访问失败。你需要定期校对分流规则,确保默认路由与分流条目保持对齐。
在企业环境中如何与 IT 部门协作排错
把问题拆成四步:确认症状、收集日志、重现条件、制定修复方案。首先用你看到的错误信息和时间戳与 IT 对齐,提供尽可能具体的配置列表(客户端版本、证书路径、分流规则、路由表截图)。然后共同对比服务器端状态、证书链、账户权限、以及维护窗口。最后把变更逐步落地,记录每次变更的影响和回滚点。沟通要清晰,避免模糊描述,确保 IT 可以在你给出的证据上快速定位。
为什么切换网络后 VPN 会断开再连不上
网络切换通常伴随 IP 地址变更、网关调整和 DNS 重解。若 VPN 客户端尚未正确重新建立隧道,可能依旧认为原有出口不可用,导致断开后无法重新连接。解决办法包含:1) 让客户端强制重新初始化隧道;2) 清理旧的路由缓存;3) 确认新的网络环境具备必要端口开放与通达性;4) 检查服务器端是否对同一账户设置了并发登录限制。通过逐步重建连接,可以稳定恢复。网络切换后再连不上多半源于出口路径未正确更新。